**摘要:** 海禛云AI ZTAN以身份为中心、以AI分析为支撑,融合持续信任评估、动态访问控制、最小权限与全链路审计,面向远程办公、分支互联、多云访问和第三方协作等场景,提供可落地的零信任网络安全产品与解决方案。
海禛云AI ZTAN零信任方案
摘要: 海禛云AI ZTAN以身份为中心、以AI分析为支撑,融合持续信任评估、动态访问控制、最小权限与全链路审计,面向远程办公、分支互联、多云访问和第三方协作等场景,提供可落地的零信任网络安全产品与解决方案。
产品定位
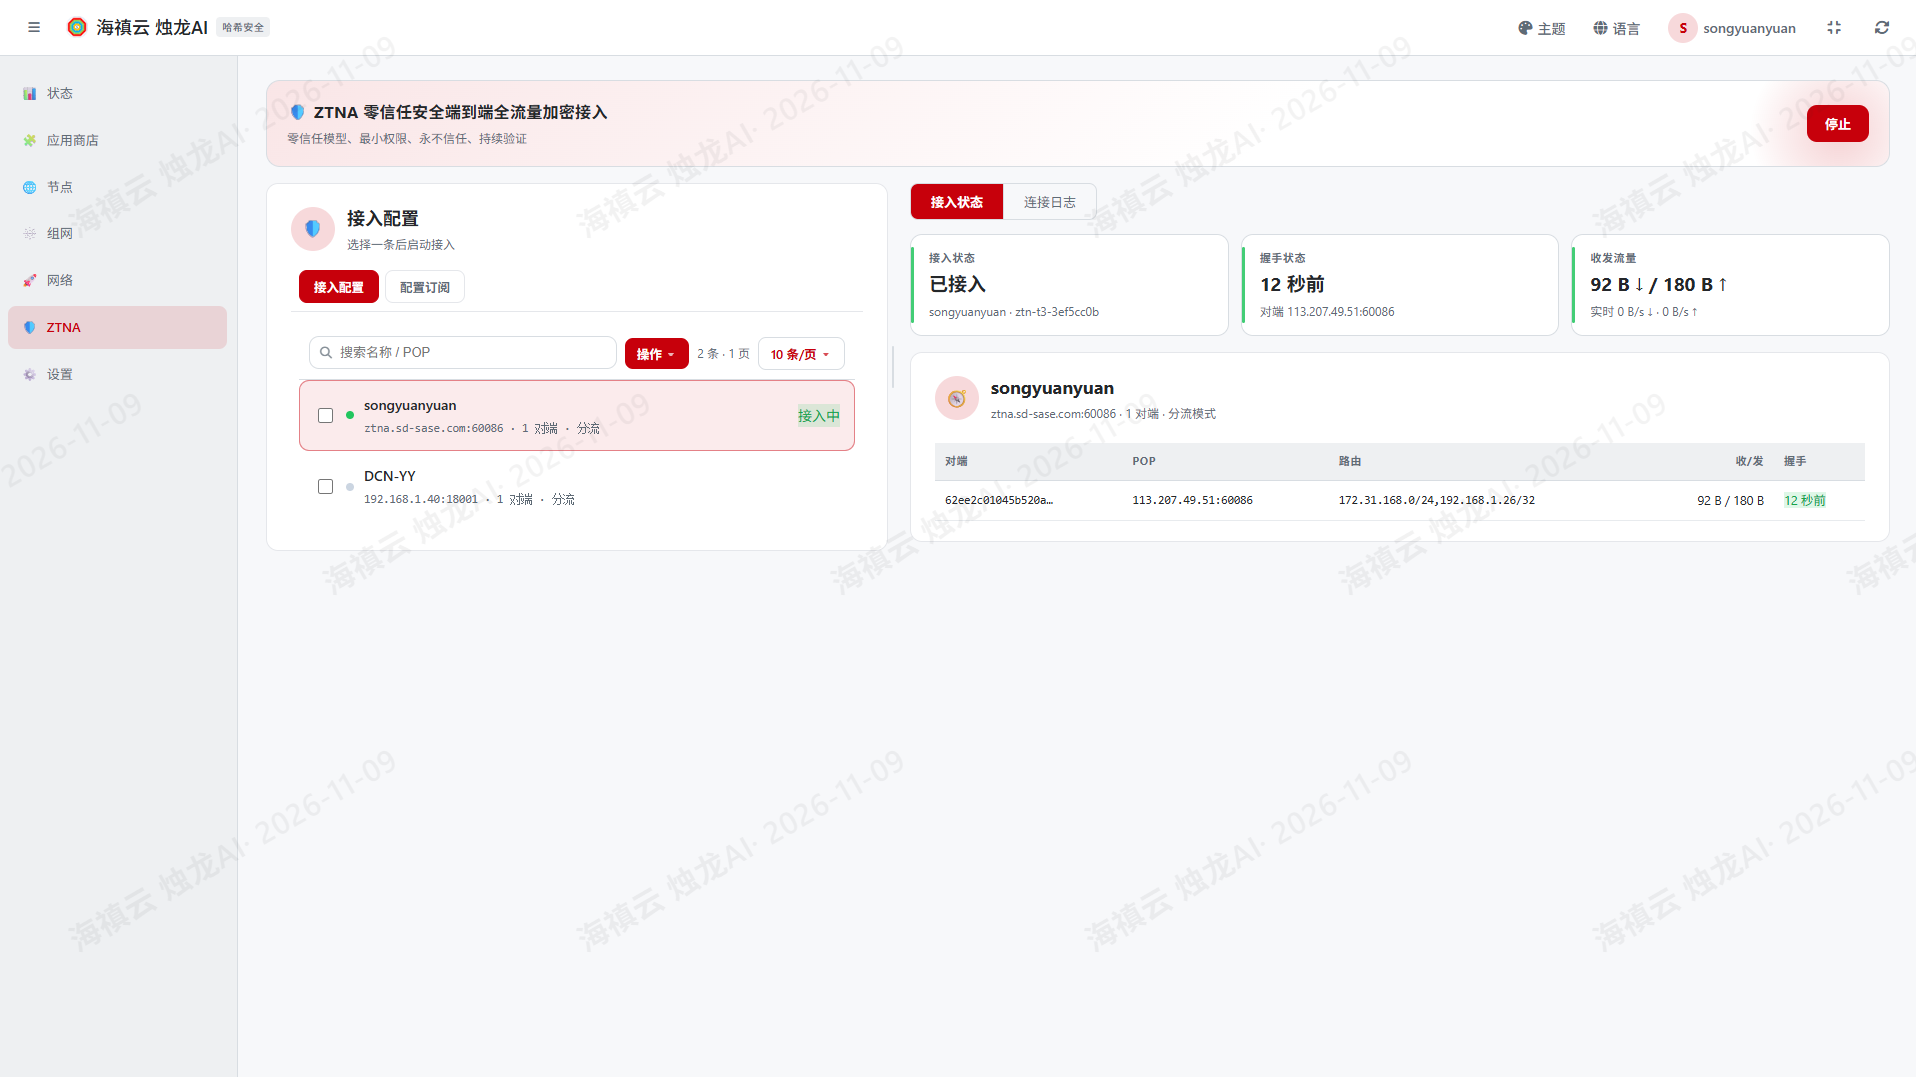
海禛云AI ZTAN零信任网络安全产品与解决方案,面向企业数字化转型中的边界模糊、远程接入增多、多云协同和第三方协作等安全挑战,构建“身份可信、终端可信、访问可控、行为可审计”的零信任安全体系。方案坚持“永不默认信任、持续验证、最小权限”的原则,将安全能力从传统网络边界延伸到用户、终端、应用和数据。
核心能力
- **统一身份与访问控制**:以身份为中心,统一管理用户、终端、应用和权限策略,支持多因素认证与细粒度授权。
- **持续信任评估**:结合身份、终端状态、环境风险和行为特征,动态评估访问信任等级。
- **AI风险分析**:利用AI辅助识别异常登录、异常访问和潜在风险行为,为动态策略调整提供依据。
- **最小权限访问**:按需授权、按应用授权,降低横向移动和越权访问风险。
- **微隔离与安全接入**:对关键业务和应用实施访问隔离,构建端到端安全访问通道。
- **全链路审计与可视化**:记录访问过程与策略执行情况,支持安全审计、事件追溯和态势展示。
方案架构
方案以零信任控制中心为核心,协同安全接入网关、终端可信代理、身份与权限引擎、策略编排和态势分析等能力,形成“持续验证—动态授权—安全接入—行为审计”的闭环。用户访问业务时,系统先验证身份与终端状态,再依据风险等级和访问策略授予最小权限,并对访问全过程进行监测与审计。
典型场景
- **远程办公与移动办公**:员工在任意地点安全访问内部应用。
- **分支机构互联**:实现分支与总部之间的受控访问。
- **多云与混合云访问**:统一管理云上业务访问权限。
- **第三方协作**:为合作伙伴提供限时、限权、可审计的访问入口。
- **运维与特权访问**:强化高权限操作的验证、授权和审计。
方案价值
海禛云AI ZTAN帮助客户降低传统边界防护压力,提升访问安全性和管理效率;通过AI辅助风险识别和动态策略调整,增强对未知风险与异常行为的响应能力;通过可视化审计和统一策略管理,满足安全运营与合规管理需求。方案支持按场景分阶段建设,便于企业平滑演进至零信任架构。