**摘要:** 海禛云ZTNA以身份为中心、以应用为边界,融合持续认证、动态授权与全链路审计,帮助企业替代传统VPN,实现远程办公、分支互联、第三方协作等场景的安全、便捷、可控访问。
海禛云ZTNA产品与解决方案
摘要: 海禛云ZTNA以身份为中心、以应用为边界,融合持续认证、动态授权与全链路审计,帮助企业替代传统VPN,实现远程办公、分支互联、第三方协作等场景的安全、便捷、可控访问。
产品定位
海禛云ZTNA(Zero Trust Network Access,零信任网络访问)面向企业应用访问场景,遵循“永不信任、持续验证、最小授权”原则,将访问控制从网络边界下沉至身份与应用。用户无需暴露内网地址,即可按需访问授权应用,降低横向移动与数据泄露风险。
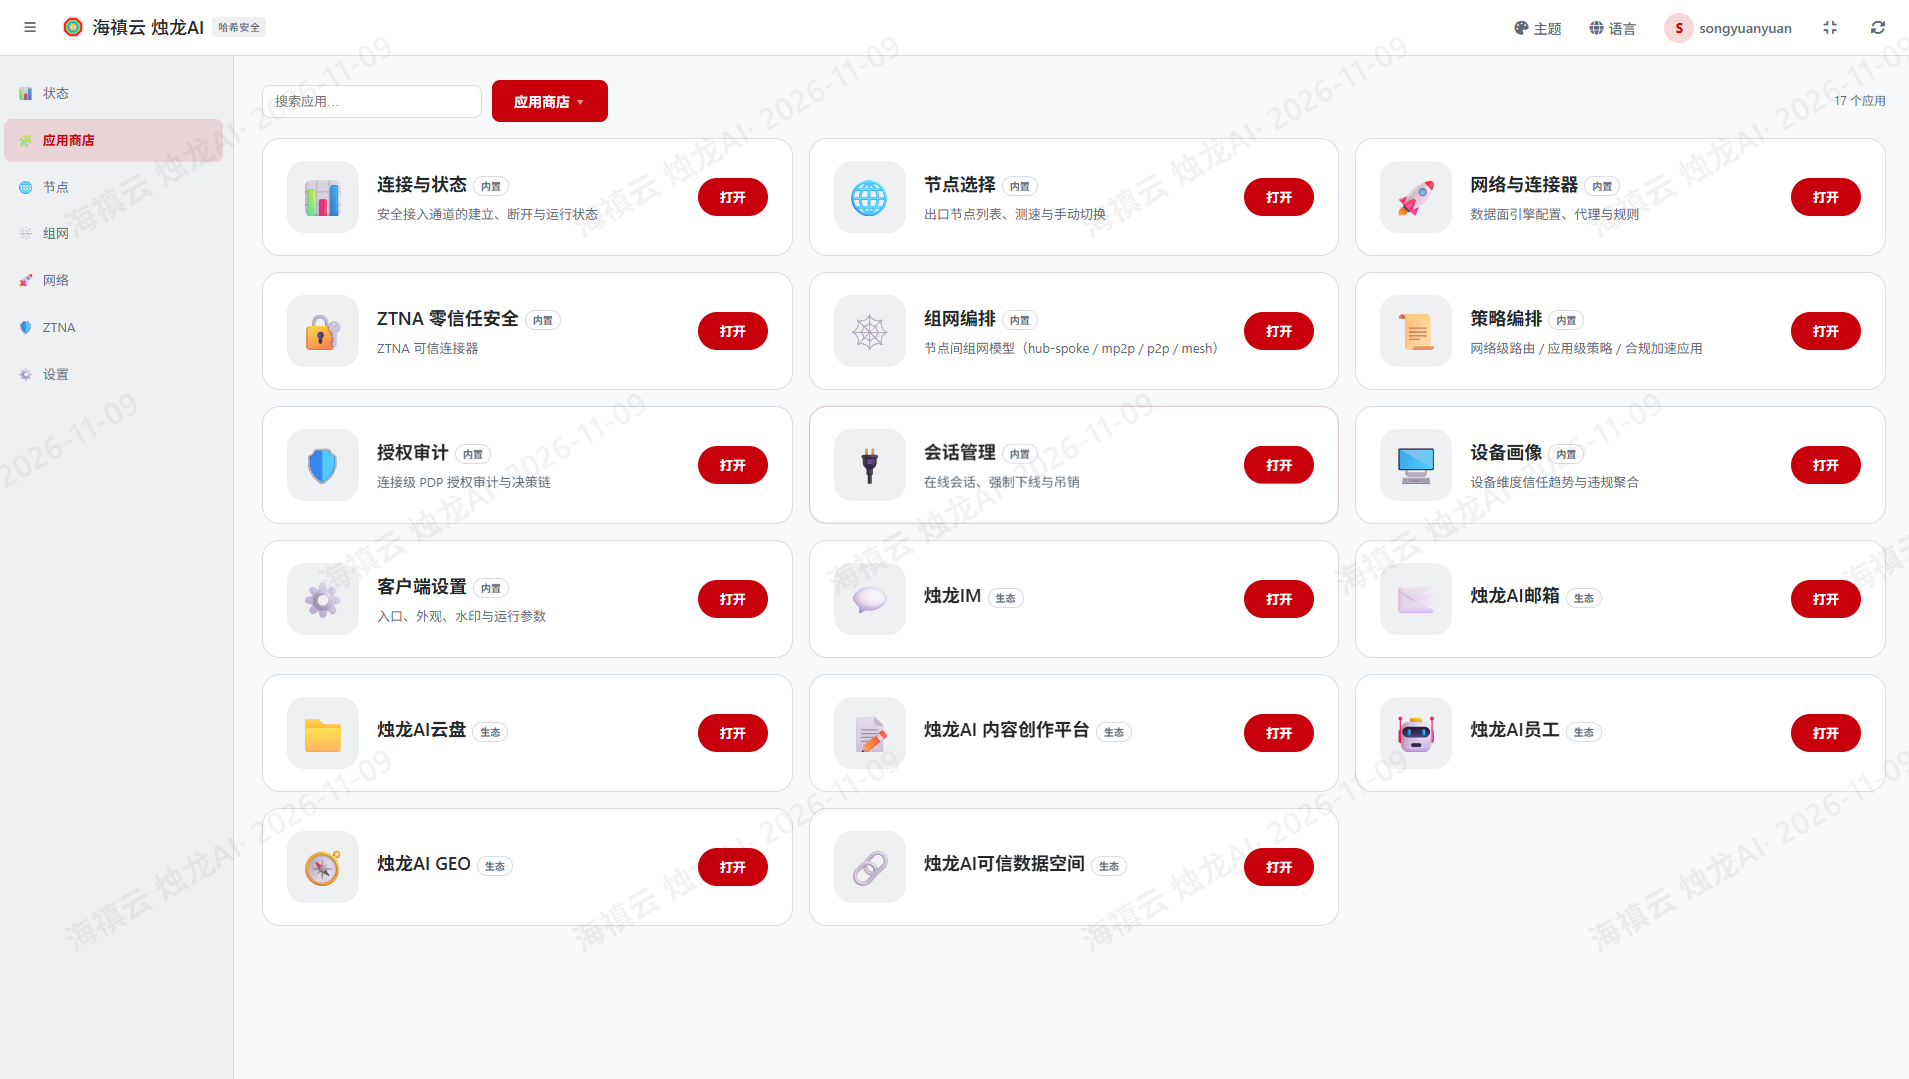
核心能力
- **应用隐身发布**:业务系统不直接暴露于公网,通过统一接入网关隐藏真实地址与端口。
- **统一身份认证**:支持多因素认证、企业身份源对接与单点登录,确保访问主体可信。
- **动态访问控制**:基于身份、设备、位置、时间、行为等上下文进行细粒度授权。
- **终端合规校验**:接入前检查终端安全状态,不合规终端限制或拒绝访问。
- **最小权限访问**:按应用、角色、人员授权,避免“一次登录、全网可达”。
- **全链路审计**:记录登录、访问、策略命中与异常行为,满足安全审计与追溯需求。
- **多场景接入**:支持Web、客户端及多终端访问,兼顾安全性与使用体验。
解决方案架构
海禛云ZTNA方案由身份认证层、策略控制层、安全接入层与审计运营层构成:
1. 身份认证层:统一身份管理、多因素认证与单点登录。
2. 策略控制层:基于零信任策略引擎,持续评估访问上下文并动态下发权限。
3. 安全接入层:通过应用网关实现应用隐身发布与加密传输,替代传统VPN暴露面。
4. 审计运营层:集中记录访问日志、策略日志与安全事件,支持可视化分析与告警。
典型应用场景
- **远程办公**:员工在任何地点安全访问OA、ERP、研发与运维系统。
- **分支机构互联**:分支人员按身份访问总部应用,减少专网与VPN依赖。
- **第三方协作**:供应商、合作伙伴仅访问授权应用,权限可随项目动态回收。
- **核心系统加固**:对财务、研发、运维等高敏系统实施应用级隐身与最小授权。
- **混合云/多云访问**:统一管控私有云、公有云及IDC应用访问。
方案价值
- **更安全**:收敛公网暴露面,降低VPN账号滥用与横向渗透风险。
- **更精细**:从“网络可达”升级为“应用级、身份级”授权。
- **更易用**:统一入口与单点登录,提升远程与移动办公体验。
- **可审计**:访问行为全程留痕,支撑合规检查与安全运营。
- **易演进**:可与海禛云现有安全能力及企业身份体系平滑对接,分阶段落地零信任。
部署与服务
海禛云ZTNA支持按企业规模与业务场景灵活部署,提供方案咨询、试点验证、策略梳理、上线实施与持续运营服务,帮助企业从重点应用出发,逐步构建可持续演进的零信任访问体系。