**摘要:** 海禛云烛龙AI安机以安全大模型与智能体一体化为核心,融合威胁分析、安全运营及ZTNA、IAM、SOC、零信任能力,依托玄武安全黑底座,构建可编排、可审计的智能安全闭环。
海禛云烛龙AI安机大模型与智能体一体化产品与解决方案
摘要: 海禛云烛龙AI安机以安全大模型与智能体一体化为核心,融合威胁分析、安全运营及ZTNA、IAM、SOC、零信任能力,依托玄武安全黑底座,构建可编排、可审计的智能安全闭环。
一、产品定位
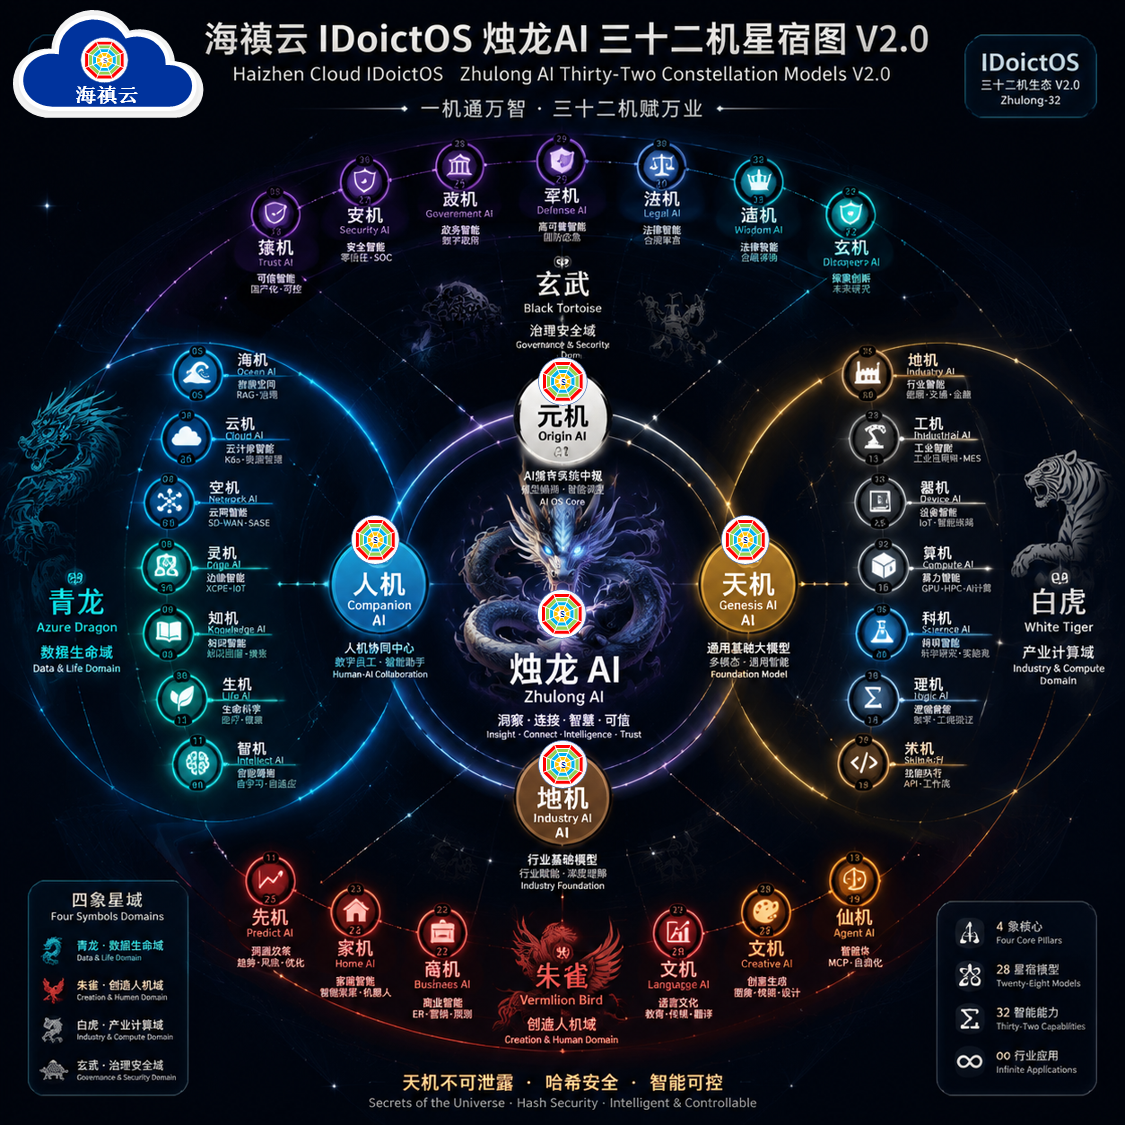
“安机(Security AI)”是海禛云面向安全领域打造的安全智能模型与智能体一体化产品。产品以烛龙AI安全大模型为认知引擎,以安机智能体为执行中枢,连接ZTNA、IAM、SOC与零信任体系,形成“模型理解—智能体编排—安全能力执行—运营闭环”的一体化解决方案。
玄武(Security Black,安全黑)作为安全能力底座与品牌标识,承载安全策略、工具集成与运营资产,为智能体调用和场景落地提供统一支撑。
二、核心能力
- **安全智能模型:** 面向安全知识理解、告警语义分析、威胁研判、策略建议与运营问答,提升安全数据的理解与利用效率。
- **威胁分析与研判:** 聚合多源安全数据,辅助识别异常行为、关联攻击链路,形成可解释的威胁分析结论。
- **安全运营智能体:** 支持任务规划、工具调用、多智能体协同与人机协同,将研判结果转化为处置建议和运营动作。
- **零信任与身份安全:** 对接ZTNA、IAM与零信任能力,围绕身份、设备、访问上下文实现动态策略联动。
- **SOC协同闭环:** 连接告警、工单、响应与复盘流程,推动安全运营从“人工驱动”向“智能体辅助编排”升级。
- **玄武安全黑底座:** 统一纳管安全能力、策略与工具,为模型和智能体提供可控、可审计的执行环境。
三、方案架构
1. 数据与知识层: 接入日志、告警、资产、身份、访问与运营知识,形成安全语料与知识基础。
2. 模型层: 以烛龙AI安全大模型提供理解、分析、生成与推理能力。
3. 智能体层: 通过安机智能体完成任务分解、工具调用、协同处置与人机交互。
4. 安全能力层: 融合ZTNA、IAM、SOC、零信任及玄武安全黑能力组件。
5. 场景应用层: 面向智能SOC、零信任访问、身份治理、威胁狩猎与事件响应等场景交付。
四、典型场景
- **智能SOC运营:** 告警降噪、事件聚合、研判辅助、运营报告生成。
- **零信任访问与身份治理:** 访问策略建议、身份风险分析、异常访问核查。
- **威胁分析与狩猎:** 多源线索关联、威胁假设验证、调查路径推荐。
- **安全事件响应:** 处置建议生成、工单流转、响应过程记录与复盘。
- **合规与审计支撑:** 运营过程留痕、策略变更记录、可解释分析输出。
五、客户价值
- **提升运营效率:** 减少重复研判与手工编排,让安全团队聚焦高价值任务。
- **加快响应闭环:** 以智能体串联检测、分析、处置与复盘流程。
- **强化零信任落地:** 将身份、访问与安全运营策略联动,形成动态防护。
- **实现可控可审计:** 通过玄武安全黑底座统一工具与策略执行,保留过程记录。
- **支持渐进式建设:** 从单场景试点起步,逐步扩展至一体化安全运营。
六、落地路径
建议按照“评估规划—数据与能力接入—试点场景—规模推广—持续运营”的路径推进,优先选择告警研判、安全运营助手、零信任访问策略联动等场景开展验证,再逐步扩展至SOC协同与智能体编排闭环。