**摘要:** 海禛云“雷霆穹顶”以身份为中心、以动态授权为核心,融合应用隐身、终端可信与持续风险评估,为企业远程办公、分支互联、第三方协作和多云访问提供一体化零信任解决方案。
海禛云“雷霆穹顶”零信任6.0产品与解决方案
摘要: 海禛云“雷霆穹顶”以身份为中心、以动态授权为核心,融合应用隐身、终端可信与持续风险评估,为企业远程办公、分支互联、第三方协作和多云访问提供一体化零信任解决方案。
产品定位
海禛云“雷霆穹顶”是面向企业数字化访问场景的零信任安全产品与解决方案。它遵循“永不信任、持续验证、最小权限”的原则,将传统边界防护转为以身份和应用为核心的动态访问控制,帮助企业在远程办公、混合云、分支机构和外部协作等场景中收敛攻击面、降低横向移动风险,并兼顾用户体验与合规审计。
总体架构
“雷霆穹顶”围绕“身份—终端—应用—数据—行为”构建端到端信任链,主要包括:
- **统一身份层:** 对接企业身份源,支持多因素认证与单点登录,建立可验证的身份基线。
- **终端可信层:** 结合终端状态与环境风险进行准入判断,未满足安全策略的终端受限访问。
- **应用隐身层:** 通过应用代理与隐藏暴露面,让业务系统不直接暴露于公网,减少扫描与攻击入口。
- **动态授权层:** 基于身份、终端、位置、时间、行为与风险等级进行持续评估和动态授权。
- **运营审计层:** 记录访问全链路日志,支持行为分析、异常告警、溯源与合规报表。
核心能力
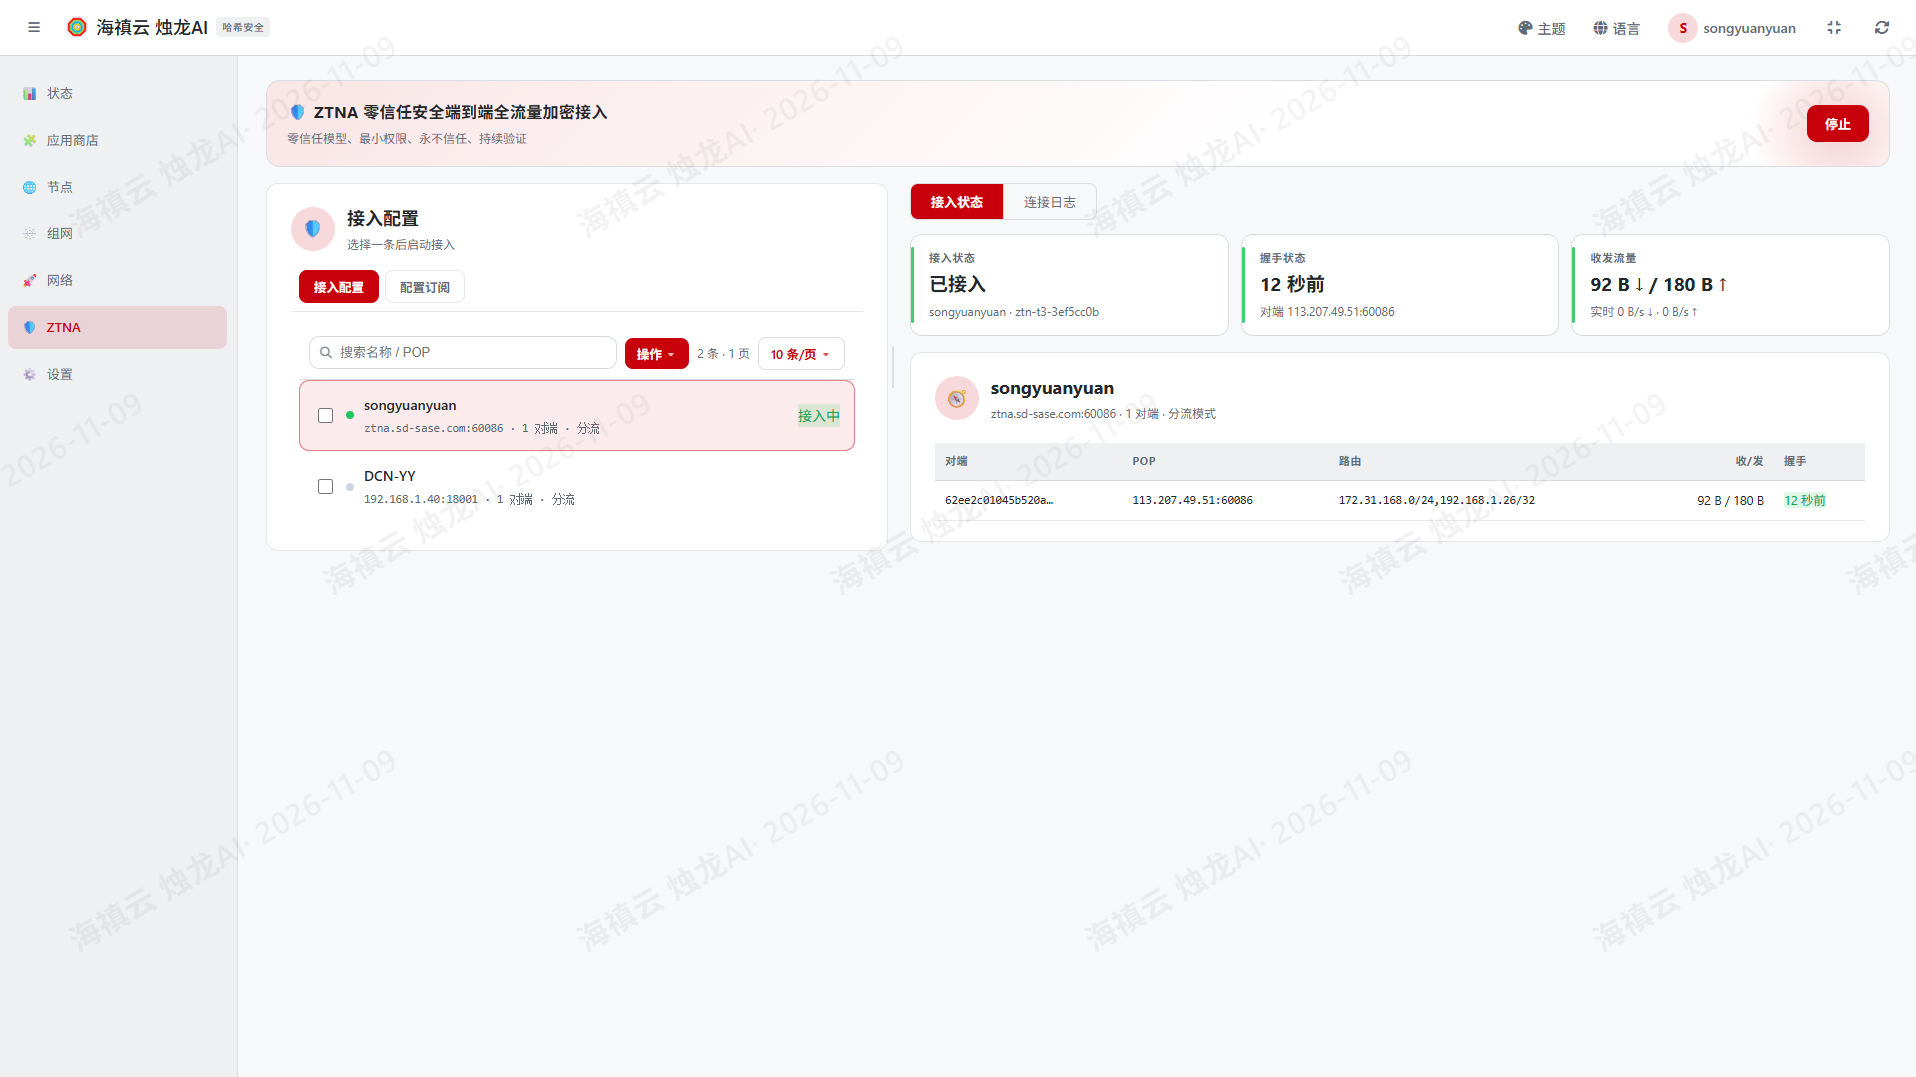
1. 持续身份验证
不因一次登录而长期信任,结合多因素认证、会话状态和风险变化持续校验访问合法性。
2. 最小权限访问
按角色、业务和场景授予最小必要权限,支持细粒度应用级授权与临时权限管理。
3. 应用资源隐身
业务系统不直接暴露公网,访问入口统一收敛,降低被扫描、探测和攻击的风险。
4. 终端与环境可信评估
综合终端安全状态、网络环境与访问行为判断风险,按策略实施放行、限制或二次认证。
5. 动态访问控制
根据实时风险调整访问权限,异常时降权、阻断或要求重新认证,形成闭环控制。
6. 全链路审计与运营
对登录、授权、访问和操作进行记录与分析,支撑安全运营、事件溯源和合规检查。
解决方案场景
- **远程办公与移动办公:** 员工从任意地点安全访问内部应用,减少传统 VPN 的过度授权与暴露面。
- **分支机构互联:** 统一访问策略,简化分支与总部之间的安全接入管理。
- **第三方与合作伙伴协作:** 以临时账号、最小权限和访问时限控制外部人员访问范围。
- **多云与混合云访问:** 统一管理跨云业务系统的访问入口与授权策略。
- **特权访问与运维安全:** 对高权限操作实施强认证、细授权和全程审计。
- **安全访问运营:** 通过日志、告警与风险视图持续优化访问策略。
落地价值
海禛云“雷霆穹顶”可帮助企业实现访问入口统一收敛、权限按需授予、风险持续可见、行为全程可审计。方案适用于逐步建设零信任的企业:可从关键应用和重点人群试点,再扩展至远程办公、分支接入、第三方协作和多云访问等场景,形成可持续运营的零信任安全体系。
结语
“雷霆穹顶”以身份为基石、以动态访问控制为主线,将安全能力嵌入每一次访问过程。海禛云可结合企业现有身份、终端和业务架构,提供从方案设计、试点部署到持续运营的零信任建设支持,助力企业构建更可控、更可审计、更适应数字化协作的安全访问体系。